Introducción
En esta guía completa, exploraremos el direccionamiento IP, un componente fundamental para el funcionamiento de cualquier red basada en el protocolo de Internet. Analizaremos en detalle los protocolos IPv4 e IPv6, las clases de direcciones, las técnicas de subnetting como CIDR y VLSM, y las mejores prácticas para diseñar esquemas de direccionamiento eficientes.
Base imprescindible
Sin IP + máscara no hay routing, ni LANs bien segmentadas, ni subnetting sólido.
CIDR y VLSM
Aprendes el “lenguaje real” para asignación eficiente y sumarización de rutas.
Subnetting práctico
Red, broadcast, rangos, fórmulas y ejemplo completo para aterrizar conceptos.
Fundamentos del Direccionamiento IP
El direccionamiento IP es el sistema que permite identificar y localizar dispositivos en una red basada en el protocolo de Internet (IP). Cada dispositivo conectado a una red IP debe tener asignada al menos una dirección IP única para poder comunicarse con otros dispositivos.
¿Qué es una Dirección IP?
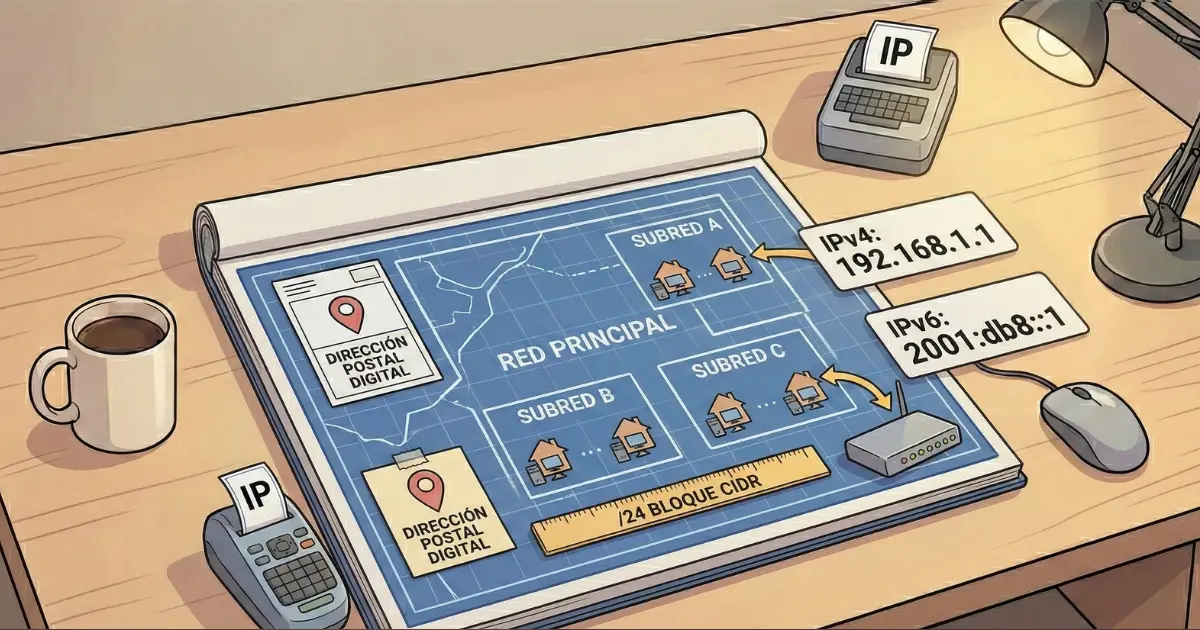
Una dirección IP (Internet Protocol) es un identificador numérico único asignado a cada dispositivo conectado a una red que utiliza el protocolo de Internet. Funciona como una dirección postal digital, permitiendo que los datos se envíen al dispositivo correcto.
Funciones de las Direcciones IP
- Identificación de host: Identifica de manera única un dispositivo en una red.
- Localización de red: Determina la ubicación de un dispositivo en términos de red.
- Enrutamiento: Permite que los routers dirijan el tráfico hacia el destino correcto.
- Comunicación: Facilita la comunicación entre dispositivos en diferentes redes.
Tipos de Direcciones IP según su Asignación
- Direcciones estáticas: Asignadas manualmente y no cambian con el tiempo.
- Direcciones dinámicas: Asignadas automáticamente por un servidor DHCP y pueden cambiar.
Tipos de Direcciones IP según su Alcance
- Direcciones públicas: Enrutables en Internet, asignadas por organizaciones como IANA, ICANN o ISPs.
- Direcciones privadas: Utilizadas en redes locales, no enrutables en Internet directamente.
- Direcciones de loopback: Utilizadas para pruebas y comunicación local dentro del mismo dispositivo.
- Direcciones de enlace local: Asignadas automáticamente cuando no hay un servidor DHCP disponible.
Configuración IP básica (lo que realmente se usa)
En la práctica, cuando configuras un equipo o un router, casi siempre verás estos campos:
| Campo | Qué significa | Ejemplo |
|---|---|---|
| IP | Identifica tu interfaz dentro de una red | 192.168.1.50 |
| Máscara / Prefijo | Define la parte de red y la de host | 255.255.255.0 / /24 |
| Gateway | Salida hacia otras redes (normalmente el router) | 192.168.1.1 |
| DNS | Traduce dominios a IP (google.com → IP) | 1.1.1.1 / 8.8.8.8 |
IPv4 (Internet Protocol version 4)
IPv4 es la cuarta versión del Protocolo de Internet y la primera en ser implementada ampliamente. Utiliza direcciones de 32 bits, lo que limita el número total de direcciones disponibles a aproximadamente 4.3 mil millones.
Estructura de una Dirección IPv4
Una dirección IPv4 consta de 32 bits, representados típicamente en formato decimal con puntos, divididos en cuatro octetos (bytes) separados por puntos. Por ejemplo: 192.168.1.1
Representación de direcciones IPv4:
- Formato decimal con puntos: 192.168.1.1
- Formato binario: 11000000.10101000.00000001.00000001
- Formato hexadecimal: C0.A8.01.01
Clases de Direcciones IPv4
Históricamente, las direcciones IPv4 se dividían en cinco clases (A, B, C, D y E) basadas en los primeros bits de la dirección. Aunque este sistema ha sido reemplazado en gran medida por CIDR, sigue siendo importante entenderlo.
Clases IPv4 (A, B, C, D, E)
Clase A:
- Primer bit: 0
- Rango: 0.0.0.0 a 127.255.255.255
- Máscara de red predeterminada: 255.0.0.0 (/8)
- Número de redes: 128 (2^7)
- Hosts por red: 16,777,214 (2^24 - 2)
- Uso típico: Grandes organizaciones y gobiernos
Clase B:
- Primeros dos bits: 10
- Rango: 128.0.0.0 a 191.255.255.255
- Máscara de red predeterminada: 255.255.0.0 (/16)
- Número de redes: 16,384 (2^14)
- Hosts por red: 65,534 (2^16 - 2)
- Uso típico: Medianas y grandes empresas
Clase C:
- Primeros tres bits: 110
- Rango: 192.0.0.0 a 223.255.255.255
- Máscara de red predeterminada: 255.255.255.0 (/24)
- Número de redes: 2,097,152 (2^21)
- Hosts por red: 254 (2^8 - 2)
- Uso típico: Pequeñas empresas y redes domésticas
Clase D:
- Primeros cuatro bits: 1110
- Rango: 224.0.0.0 a 239.255.255.255
- Uso: Multicast (envío de datos a múltiples destinatarios)
Clase E:
- Primeros cuatro bits: 1111
- Rango: 240.0.0.0 a 255.255.255.255
- Uso: Reservado para investigación y desarrollo
Direcciones IPv4 Privadas
Las direcciones IP privadas están reservadas para uso en redes locales y no son enrutables en Internet. Estas direcciones están definidas en el RFC 1918.
Rangos de direcciones privadas:
- Clase A: 10.0.0.0 a 10.255.255.255 (10.0.0.0/8)
- Clase B: 172.16.0.0 a 172.31.255.255 (172.16.0.0/12)
- Clase C: 192.168.0.0 a 192.168.255.255 (192.168.0.0/16)
Direcciones IPv4 Especiales
- 0.0.0.0: Representa "esta red" o "host desconocido"
- 127.0.0.1: Loopback (localhost)
- 255.255.255.255: Broadcast limitado (local)
- 169.254.0.0/16: Direcciones de enlace local (APIPA)
Limitaciones de IPv4
- Agotamiento de direcciones: Con solo 4.3 mil millones de direcciones posibles, IPv4 no puede satisfacer la demanda global.
- Fragmentación: Problemas con paquetes grandes que deben dividirse.
- Seguridad: No fue diseñado con seguridad integrada.
- Configuración manual: Requiere configuración manual en muchos casos.
IPv6 (Internet Protocol version 6)
IPv6 es la sexta versión del Protocolo de Internet, diseñada para reemplazar a IPv4 y resolver sus limitaciones, especialmente el agotamiento de direcciones. Utiliza direcciones de 128 bits, lo que proporciona un espacio de direcciones prácticamente ilimitado.
Estructura de una Dirección IPv6
Una dirección IPv6 consta de 128 bits, representados típicamente en formato hexadecimal, divididos en ocho grupos de cuatro dígitos hexadecimales separados por dos puntos. Por ejemplo: 2001:0db8:85a3:0000:0000:8a2e:0370:7334
Representación de direcciones IPv6:
- Formato completo: 2001:0db8:85a3:0000:0000:8a2e:0370:7334
- Omitiendo ceros iniciales: 2001:db8:85a3:0:0:8a2e:370:7334
- Compresión de ceros: 2001:db8:85a3::8a2e:370:7334 (solo una vez por dirección)
Tipos de Direcciones IPv6
Direcciones Unicast
Identifican una única interfaz de red. Los paquetes enviados a una dirección unicast se entregan a una única interfaz.
- Global Unicast: Enrutables en Internet. Comienzan con 2000::/3.
- Link-Local: Comunicación en un único enlace. Comienzan con fe80::/10.
- Unique Local: Equivalentes a privadas IPv4. Comienzan con fc00::/7.
- Loopback: ::1/128 (equivalente a 127.0.0.1).
Direcciones Multicast
Identifican un grupo de interfaces. Los paquetes enviados a una dirección multicast se entregan a todas las interfaces del grupo. Comienzan con ff00::/8.
Direcciones Anycast
Asignadas a múltiples interfaces. Los paquetes enviados a una dirección anycast se entregan a la interfaz más cercana según la métrica de enrutamiento.
Ventajas de IPv6
- Espacio de direcciones ampliado: 2^128 direcciones.
- Autoconfiguración: Configuración automática sin necesidad de DHCP.
- Mejor soporte para seguridad: IPsec está ampliamente soportado y es más natural en IPv6.
- Menos dependencia de NAT: el espacio de direcciones reduce la necesidad de NAT en muchos diseños.
- Mejor soporte para QoS: Campo de flujo.
- Enrutamiento más eficiente: Cabeceras simplificadas.
Coexistencia de IPv4 e IPv6
La transición de IPv4 a IPv6 es un proceso gradual que requiere mecanismos de coexistencia.
Mecanismos de transición:
- Dual Stack: IPv4 e IPv6 simultáneamente.
- Túneles: Encapsulación de IPv6 en IPv4 (6to4, Teredo, ISATAP).
- Traducción: NAT64, DNS64.
Subnetting: División de Redes IP
El subnetting es el proceso de dividir una red IP en subredes más pequeñas para mejorar la eficiencia, seguridad y gestión de la red. Permite una asignación más eficiente de direcciones IP y reduce el tráfico de broadcast.
Conceptos Básicos de Subnetting
Máscara de Subred
Una máscara de subred es un número de 32 bits (en IPv4) que indica qué parte de una dirección IP corresponde a la red y qué parte corresponde al host. Se representa en formato decimal con puntos (255.255.255.0) o en notación CIDR (/24).
Bits de Red y Host
- Bits de red: Identifican la red o subred y son los bits que tienen valor 1 en la máscara.
- Bits de host: Identifican el dispositivo dentro de la red y son los bits que tienen valor 0 en la máscara.
Dirección de Red
Es la primera dirección de una subred, donde todos los bits de host son 0. No se puede asignar a ningún dispositivo.
Dirección de Broadcast
Es la última dirección de una subred, donde todos los bits de host son 1. Se utiliza para enviar datos a todos los dispositivos de la subred.
Rango de Direcciones Utilizables
Son todas las direcciones entre la dirección de red y la de broadcast. Estas son las direcciones que se pueden asignar a dispositivos.
Proceso de Subnetting en IPv4
El proceso de subnetting implica "tomar prestados" bits de la porción de host para crear más subredes.
Pasos para realizar subnetting:
- Determinar cuántas subredes se necesitan.
- Determinar cuántos hosts se necesitan por subred.
- Calcular cuántos bits se deben tomar prestados para crear las subredes requeridas.
- Calcular la nueva máscara de subred.
- Calcular las direcciones de red, broadcast y rangos utilizables para cada subred.
Fórmulas importantes:
- Número de subredes: 2^n (donde n es el número de bits tomados prestados)
- Número de hosts por subred: 2^m - 2 (donde m es el número de bits de host restantes)
- Incremento de subred: 256 - valor del octeto de la máscara donde ocurre el cambio
Ejemplo de Subnetting
Supongamos que tenemos la red 192.168.1.0/24 y queremos crear 4 subredes:
Análisis:
- Para crear 4 subredes, necesitamos 2 bits (2^2 = 4).
- La máscara original es /24 (255.255.255.0).
- La nueva máscara será /26 (255.255.255.192).
- El incremento de subred es 64 (256 - 192).
| Subred | Red | Rango utilizable | Broadcast |
|---|---|---|---|
| 1 | 192.168.1.0/26 | 192.168.1.1 – 192.168.1.62 | 192.168.1.63 |
| 2 | 192.168.1.64/26 | 192.168.1.65 – 192.168.1.126 | 192.168.1.127 |
| 3 | 192.168.1.128/26 | 192.168.1.129 – 192.168.1.190 | 192.168.1.191 |
| 4 | 192.168.1.192/26 | 192.168.1.193 – 192.168.1.254 | 192.168.1.255 |
CIDR (Classless Inter-Domain Routing)
CIDR es un método de asignación de direcciones IP y enrutamiento IP que permite una utilización más eficiente del espacio de direcciones IPv4 que el sistema de clases tradicional. Fue introducido en 1993 para reemplazar el sistema de clases (A, B, C) y mitigar el agotamiento de direcciones IPv4.
Notación CIDR
La notación CIDR consiste en una dirección IP seguida de una barra y un número que indica cuántos bits de la dirección se utilizan para la parte de red. Por ejemplo: 192.168.1.0/24
Ejemplos de notación CIDR:
- 10.0.0.0/8: Equivalente a la clase A (máscara 255.0.0.0)
- 172.16.0.0/12: Equivalente a la clase B privada (máscara 255.240.0.0)
- 192.168.1.0/24: Equivalente a la clase C (máscara 255.255.255.0)
- 192.168.1.0/28: Subred pequeña con 14 hosts utilizables (máscara 255.255.255.240)
Ventajas de CIDR
- Uso eficiente de direcciones: Asignación acorde a necesidades reales.
- Reducción de tablas de enrutamiento: Permite route summarization.
- Flexibilidad: Sin límites de clases tradicionales.
- Mejor control: Asignación granular de direcciones.
Agregación de Rutas (Route Summarization)
Una de las principales ventajas de CIDR es la capacidad de agregar múltiples rutas en una sola entrada en la tabla de enrutamiento, lo que reduce el tamaño de las tablas y mejora la eficiencia del enrutamiento.
Ejemplo de agregación de rutas
En lugar de anunciar cuatro rutas separadas:
- 192.168.16.0/24
- 192.168.17.0/24
- 192.168.18.0/24
- 192.168.19.0/24
Se puede anunciar una única ruta agregada:
- 192.168.16.0/22
Cálculo de Rangos CIDR
Para calcular el rango de direcciones IP que abarca un bloque CIDR:
- Convertir la dirección IP a binario.
- Aplicar la máscara de red (los primeros n bits son 1, el resto 0).
- Para la dirección de red, todos los bits de host son 0.
- Para la dirección de broadcast, todos los bits de host son 1.
- El rango utilizable está entre la dirección de red y la de broadcast.
Ejemplo:
Para el bloque 192.168.1.0/26:
- Dirección de red: 192.168.1.0
- Máscara: 255.255.255.192 (26 bits)
- Dirección de broadcast: 192.168.1.63
- Rango utilizable: 192.168.1.1 - 192.168.1.62
VLSM (Variable Length Subnet Masking)
VLSM es una técnica de subnetting que permite utilizar diferentes máscaras de subred dentro de la misma red principal, lo que permite una asignación más eficiente de direcciones IP basada en las necesidades reales de cada subred.
Ventajas de VLSM
- Uso eficiente de direcciones: Asigna solo las direcciones necesarias a cada subred.
- Flexibilidad: Subredes de diferentes tamaños.
- Conservación de direcciones: Reduce desperdicio.
- Escalabilidad: Facilita crecimiento y reorganización.
VLSM vs FLSM
FLSM (Fixed Length Subnet Masking) utiliza la misma máscara de subred para todas las subredes, mientras que VLSM permite usar diferentes máscaras.
Ejemplo comparativo
Supongamos que tenemos la red 192.168.0.0/24 y necesitamos crear subredes con los siguientes requisitos:
- Subred A: 100 hosts
- Subred B: 50 hosts
- Subred C: 25 hosts
- Subred D: 10 hosts
Con FLSM:
Necesitaríamos usar una máscara que acomode la subred más grande (100 hosts), lo que requiere 7 bits de host (2^7 - 2 = 126 hosts). Esto significa que todas las subredes tendrían capacidad para 126 hosts, desperdiciando muchas direcciones en las subredes más pequeñas.
Con VLSM:
- Subred A: 192.168.0.0/25 (126 hosts, rango: 192.168.0.1 - 192.168.0.126)
- Subred B: 192.168.0.128/26 (62 hosts, rango: 192.168.0.129 - 192.168.0.190)
- Subred C: 192.168.0.192/27 (30 hosts, rango: 192.168.0.193 - 192.168.0.222)
- Subred D: 192.168.0.224/28 (14 hosts, rango: 192.168.0.225 - 192.168.0.238)
Con VLSM, utilizamos solo las direcciones necesarias para cada subred, lo que nos permite conservar direcciones para futuras expansiones.
Proceso de Diseño VLSM
- Identificar todas las subredes necesarias y el número de hosts requeridos para cada una.
- Ordenar las subredes de mayor a menor según el número de hosts requeridos.
- Comenzar con la subred más grande, asignando la primera subred disponible del espacio de direcciones.
- Continuar con la siguiente subred más grande, asignando la siguiente subred disponible.
- Repetir el proceso hasta asignar todas las subredes.
Mejores Prácticas en Direccionamiento IP
Un buen diseño de direccionamiento IP es fundamental para el rendimiento, la seguridad y la administración eficiente de la red. A continuación, se presentan algunas mejores prácticas recomendadas.
Planificación del Esquema de Direccionamiento
- Documentación detallada: Mantener un registro actualizado de todas las asignaciones de direcciones IP.
- Reservar espacio para crecimiento: Planificar con anticipación para futuras expansiones.
- Agrupación lógica: Agrupar dispositivos similares en la misma subred.
- Direcciones estáticas para infraestructura: Asignar estáticas a servidores, routers, impresoras, etc.
- DHCP para estaciones de trabajo: Asignación automática a estaciones y móviles.
Segmentación de Red
- VLANs: Segmentar la red lógicamente.
- Subredes por función: Separar tráfico por servicio o función.
- Zonas de seguridad: DMZ, zona interna, zona segura, etc.
Seguridad en el Direccionamiento
- Filtrado de direcciones: ACLs para filtrar tráfico no deseado.
- NAT/PAT: Ocultar estructura interna de la red.
- Evitar direcciones secuenciales para servidores críticos: Dificultar predicción.
- Implementar detección de direcciones duplicadas: Evitar conflictos de IP.
Transición a IPv6
- Plan de implementación gradual: Empezar con redes de prueba.
- Dual-stack: IPv4 e IPv6 simultáneamente.
- Formación del personal: Capacitar equipo técnico.
- Auditoría de aplicaciones: Verificar compatibilidad IPv6.
Monitoreo y Gestión
- IPAM: Herramientas para control centralizado.
- Monitoreo regular: Detectar problemas de direccionamiento.
- Auditorías periódicas: Identificar direcciones no utilizadas o mal asignadas.
- Políticas de asignación: Reglas claras para asignar/liberar direcciones.
Preguntas Frecuentes sobre Direccionamiento IP
¿Cuál es la diferencia entre una dirección IP pública y una privada?
Las direcciones IP públicas son asignadas por proveedores de servicios de Internet (ISP) y son enrutables en Internet, permitiendo la comunicación directa con dispositivos en todo el mundo. Las direcciones IP privadas, definidas en el RFC 1918, están reservadas para uso en redes locales y no son enrutables en Internet. Para que dispositivos con direcciones privadas accedan a Internet, se requiere un mecanismo como NAT.
¿Por qué es necesario el subnetting?
El subnetting es necesario por varias razones: mejora la eficiencia en la asignación de direcciones IP, reduce el tráfico de broadcast, mejora la seguridad, facilita la administración y permite escalabilidad ordenada.
¿Cuándo debo usar VLSM en lugar de FLSM?
Debes usar VLSM en lugar de FLSM cuando:
- Tienes subredes con diferentes requisitos de tamaño
- Necesitas conservar direcciones IP
- Quieres optimizar el uso del espacio disponible
- Tu red es jerárquica y requiere diferentes niveles de agregación
- Necesitas flexibilidad para futuras expansiones
FLSM es más simple y puede bastar en redes pequeñas con requisitos uniformes.
¿Cómo afecta la máscara de subred al número de hosts disponibles?
Cuantos más bits se asignen a la parte de red (máscara más larga), menos bits quedarán para host, y por tanto menos hosts disponibles. La fórmula típica es 2^n - 2, donde n es el número de bits de host (0 en la máscara). Se restan 2 por dirección de red y broadcast.
¿Por qué debería migrar a IPv6?
Deberías considerar migrar a IPv6 por varias razones:
- Agotamiento de IPv4
- Mayor espacio de direcciones
- Mejor rendimiento (cabeceras simplificadas)
- Seguridad integrada (IPsec)
- Autoconfiguración
- Mejor soporte para movilidad
- Eliminación de NAT (conceptualmente)
Recursos Adicionales
Libros Recomendados
- "TCP/IP Illustrated, Volume 1: The Protocols" por Richard Stevens
- "IP Addressing and Subnetting for New Users" por Cisco Systems
- "Internet Routing Architectures" por Sam Halabi
- "IPv6 Fundamentals" por Rick Graziani
Cursos y Certificaciones
- Cisco CCNA - Módulo de Direccionamiento IP y Subredes
- CompTIA Network+ - Sección de Direccionamiento IP
- Curso Especializado en IPv6 de LACNIC
- Certificación CCIE Enterprise Infrastructure
Herramientas Útiles
- Calculadora VLSM - Para diseño de subredes de tamaño variable
- Calculadora FLSM - Para subredes de tamaño fijo
- Validador de Configuración IP - Verifica direcciones IP y máscaras
- Conversor de Máscaras de Red - Decimal ↔ CIDR
Recursos Educativos Online
- Simulador Packet Tracer de Cisco - Para practicar configuración IP
- GNS3 - Emulador de redes para pruebas de direccionamiento
- EVE-NG - Plataforma de virtualización para laboratorios de red
- Wireshark - Analizador de protocolos para estudiar el tráfico IP
Preguntas frecuentes avanzadas sobre direccionamiento IP
¿Por qué es importante el direccionamiento IP?
El direccionamiento IP es fundamental porque proporciona un sistema de identificación único para cada dispositivo en una red, permitiendo la comunicación efectiva entre dispositivos y el enrutamiento correcto de datos a través de Internet y redes privadas.
¿Cuál es la diferencia principal entre IPv4 e IPv6?
La diferencia más notable es el espacio de direcciones: IPv4 usa direcciones de 32 bits, mientras que IPv6 usa 128 bits. IPv6 también ofrece mejoras en seguridad, autoconfiguración y eficiencia de enrutamiento.
¿Qué es el subnetting y por qué es necesario?
El subnetting es la práctica de dividir una red IP en subredes más pequeñas. Es necesario para mejorar la eficiencia, aumentar la seguridad, reducir el tráfico de broadcast y optimizar la administración de direcciones IP.
¿Cuándo usar VLSM en lugar de FLSM?
VLSM es preferible cuando se necesitan subredes de diferentes tamaños para optimizar el uso de direcciones IP. FLSM es más simple pero menos eficiente, útil cuando todas las subredes necesitan el mismo número de hosts.
Conclusión
El direccionamiento IP es un componente crítico de las redes modernas que requiere una comprensión profunda para su implementación efectiva. La transición continua de IPv4 a IPv6, junto con técnicas avanzadas como CIDR y VLSM, ofrece soluciones para los desafíos actuales de las redes. Te invitamos a explorar nuestras herramientas de cálculo de subredes y recursos adicionales para poner en práctica estos conocimientos.
Siguiente paso
Ahora que tienes claro IP (IPv4/IPv6) + máscara + CIDR/VLSM, el paso natural es: Subnetting (FLSM y VLSM) con ejercicios y herramientas.